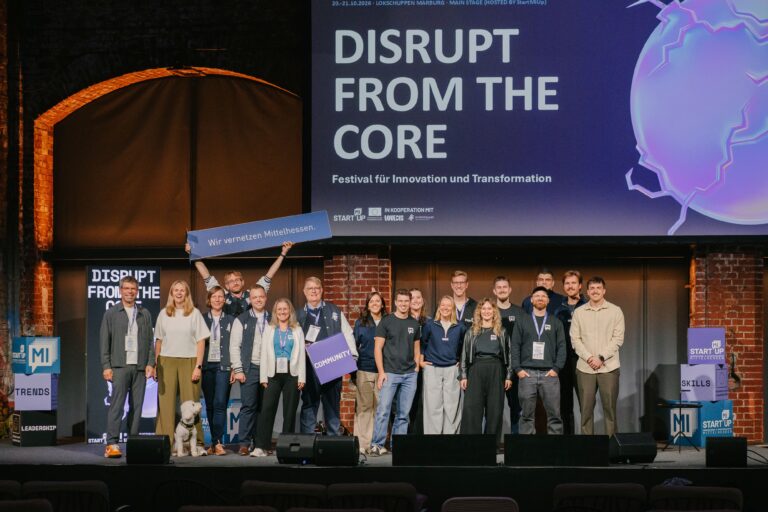
Beim Netzwerktreffen von mittelhessen.digital im Rahmen des Festivals „Disrupt from the Core“ erläuterte Thomas Lang (valantic) am 21. Oktober 2026, warum ein Cyberangriff eine Unternehmenskrise ist und weshalb die Vorbereitung darauf zur Krisenbewältigung gehört.
Ein Cyberangriff ist eine Unternehmenskrise und kein reines IT-Problem.
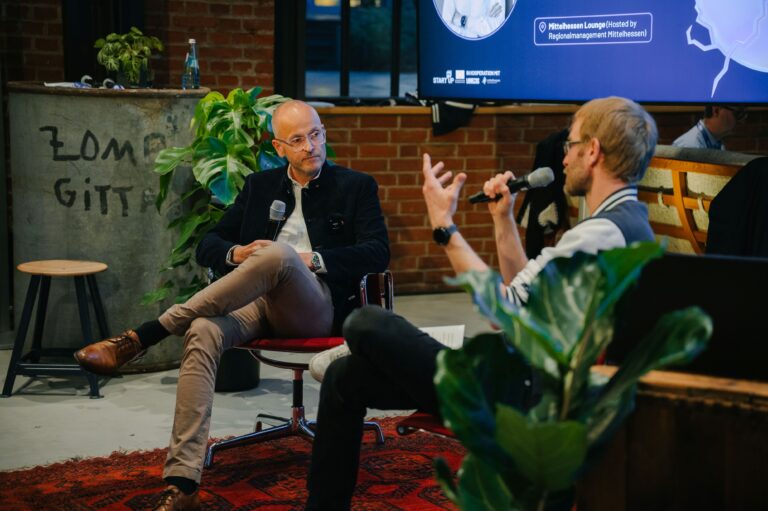
Thomas Lang ist Managing Director und Partner der valantic GmbH und begleitet Unternehmen im Ernstfall. Am 21. Oktober sprach er in der Mittelhessen Lounge im Gespräch mit Benjamin Stuchly über Hacker, Ransomware und die Frage, was nach einem Angriff geschieht. Das Regionalmanagement Mittelhessen hatte die Lounge im Rahmen des Festivals organisiert.
Wie passend das Thema war, zeigte sich am Tag der Keynote selbst: Nach Angaben von Thomas Lang waren wegen einer Sicherheitslücke in PHP tausende Webseiten offline, von Kommunen bis zu Konzernen. „Wer heute nicht in der Lage war, zu reagieren, hat möglicherweise schwere Tage vor sich“, sagte der Breach Coach (Ein Breach Coach wird gerufen, wenn ein Unternehmen nach einem Angriff handlungsunfähig ist, etwa weil Daten verschlüsselt wurden und Teile der IT stillstehen. Zunächst spricht er mit den Verantwortlichen, nimmt die Hektik aus der Lage und verschafft sich ein genaues Bild: Welche Systeme sind betroffen, gibt es aktuelle Back-ups, welche Geschäftsprozesse sind am wichtigsten? Auf dieser Grundlage legt er Prioritäten fest und koordiniert, in welcher Reihenfolge der Betrieb wieder anlaufen soll. Nach Langs Worten braucht es Verständnis für IT und Geschäft, langjährige Erfahrung und ein Netzwerk vertrauenswürdiger Partner).
Eine Krise für das ganze Unternehmen
Für Lang ist ein Cyberangriff kein reines IT-Problem. Wenn Systeme ausfallen, gehe es nicht allein um die technische Wiederherstellung, sondern darum, welche Geschäftsprozesse besonders kritisch sind, welche Folgeschäden drohen und wie der Betrieb möglichst schnell wieder anläuft. „Ein erfolgreich bearbeiteter Cybervorfall ist einer, bei dem die Wertschöpfung schnell wieder funktioniert“, sagte er. Dabei handle es sich nicht um einen Sprint, sondern um einen Marathon.
Mit welchen drei Schritten Unternehmen konkret starten können, erfahren Sie am Ende des Artikels.
Die ersten Stunden entscheiden
Über das Ausmaß des Schadens entscheiden nach Langs Darstellung die ersten Stunden. Panik, unkoordinierte Maßnahmen und fehlende Zuständigkeiten könnten die Lage verschärfen. Zunächst gelte es, ein Lagebild zu schaffen, Verantwortlichkeiten zu klären, den Schaden zu begrenzen und die Wiederherstellung der geschäftskritischen Prozesse zu koordinieren. Ein Breach Coach sortiert dabei die Informationen und hilft, die richtigen Entscheidungen zur richtigen Zeit zu treffen.
Der teuerste Fehler sei daher, sich erst nach dem Angriff zu fragen, wen man kontaktieren muss. „Wenn es brennt, rufe ich die 112 an“, sagte Lang. Das löscht zwar das Feuer nicht, leite aber die nötigen Prozesse ein. Wer erst dann nach Ansprechpartnern suche, verliere wichtige Stunden.
Auch der Mittelstand ist Ziel
Dass es nicht nur große Konzerne trifft, belegen die Zahlen. Der Digitalverband Bitkom beziffert in seiner Studie „Wirtschaftsschutz 2026“ den jährlichen Gesamtschaden in Deutschland auf 211 bis 270,8 Milliarden Euro, rund drei Viertel davon entfallen auf Cyberattacken. 63 Prozent der Unternehmen registrierten mehr Angriffe, 69 Prozent rechnen mit einer weiteren Zunahme. Nur 43 Prozent halten sich für sehr gut vorbereitet. Die Hessische Staatskanzlei bezeichnet Ransomware-Angriffe als größte Cyberbedrohung.
Nach Langs Darstellung suchen Angreifer ihre Ziele selten gezielt aus. Sie streuen etwa Phishing-Mails breit und bohren dort nach, wo sich eine Lücke auftut. Wertvolles Know-how, Geschäftsdaten und die Abhängigkeit von digitalen Prozessen machen auch mittelständische Unternehmen angreifbar.
Wie schnell selbst gut geschützte Unternehmen getroffen werden können, zeigte Lang am Beispiel von Marc O’Polo: Dort verschlüsselten Angreifer ERP, Kassensysteme und selbst die Back-ups, obwohl das Rechenzentrum hochmodern war. Eine Blaupause für die Wiederherstellung gebe es nicht. Neben der Standortbestimmung helfen die richtigen Kontakte, um schnell eine Lösung zu finden. Wichtig sei zudem die Awareness der Mitarbeitenden. Der gezielte Wiederaufbau der IT gelinge, wenn man die höchste Priorität für sein Geschäft kenne.
Technische Schutzmaßnahmen und organisatorische Krisenfähigkeit gehören aus Langs Sicht zusammen. Ansatzpunkte seien unter anderem die Netzwerksegmentierung und die Absicherung des Active Directory. Beides soll verhindern, dass Angreifer weitreichenden Zugriff erlangen oder sich ungehindert im Unternehmensnetzwerk ausbreiten.
Lösegeld: nie unter Zeitdruck entscheiden
Zur Frage, ob Unternehmen Lösegeld zahlen sollten, äußerte sich Lang differenziert. „Niemand möchte Lösegeld bezahlen; jedenfalls kenne ich niemanden“, sagte er. Es habe Fälle gegeben, in denen die Zahlung zwingend war, weil sonst die Insolvenz gedroht hätte, und andere, in denen sie rechtlich unmöglich war. Zunehmend werde auch gezahlt, um Schaden von betroffenen Personen abzuwenden, deren Ausweiskopien oder andere vertrauliche Informationen abhandengekommen sind.
Die Entscheidung dürfe nie spontan oder allein unter Zeitdruck fallen. IT-Forensik, Krisenmanagement, rechtliche Beratung und gegebenenfalls Strafverfolgungsbehörden sollten frühzeitig eingebunden werden. Eine Zahlung garantiere weder die Wiederherstellung der Daten noch, dass keine Daten veröffentlicht oder weitere Forderungen gestellt werden.
Dass Kriminelle überhaupt Zusagen einhalten, erklärte Lang mit dem Geschäftsmodell: Lösegelderpressung sei eine Dienstleistung, die auf Vertrauen beruhe. Wer zahlt, erwartet, dass die Daten gelöscht werden. Verlassen sich Opfer darauf nicht mehr, sinke die Chance, dass künftig jemand zahlt.
NIS2 und DORA: Geschäftsführung in der Pflicht
Auch die Regulierung wurde Thema. Das deutsche Umsetzungsgesetz zur europäischen NIS2-Richtlinie ist seit dem 6. Dezember 2025 in Kraft, die Registrierungsfrist für betroffene Unternehmen endete am 6. März 2026. Die Verordnung DORA gilt seit dem 17. Januar 2025 und richtet sich insbesondere an den Finanzsektor. Beide sollen die Widerstandsfähigkeit gegenüber digitalen Risiken stärken, gelten aber für unterschiedliche Unternehmen.
Für Geschäftsführende bedeutet das zunächst, den Anwendungsbereich zu prüfen, und zwar nach Branche, Unternehmensgröße und konkreter Tätigkeit. Danach sind Verantwortlichkeiten für Informationssicherheit, Risikomanagement, Meldepflichten und Krisenkommunikation festzulegen. Die Verantwortung dürfe nicht allein an die IT-Abteilung delegiert werden, sagte Lang, denn die Anforderungen betreffen auch Organisationsentscheidungen und die Steuerung von Risiken.
Wie Unternehmen starten können
Auf die Frage nach den wichtigsten Schritten für jeden Betrieb nannte Lang drei Punkte:
- Auf den Ernstfall vorbereiten. Die Vorstellung, jeden Angriff verhindern zu können, sei überholt. Ein konkreter Ansatz: die Zahl der Domain-Administratoren reduzieren und einen Alarm einrichten, der auslöst, sobald ein neuer Administrator angelegt wird oder dessen Rechte genutzt werden.
- Back-ups prüfen und offline sichern. Unternehmen sollten über aktuelle, getrennt aufbewahrte Sicherungen verfügen und ihre Daten daraus tatsächlich wiederherstellen können.
- Notfallkontakte festlegen. Die Kontaktdaten müssen griffbereit sein, und es muss klar sein, wer im Ernstfall welche Entscheidungen trifft.
Wer das neue Innovationsfestival „Disrupt from the core“ verpasst hat, findet hier alle Informationen.
Quellen
Valantic: Was macht eigentlich ein Cybersecurity “Breach Coach”?: https://www.valantic.com/de/blog/was-macht-ein-cybersecurity-breach-coach/
Bitkom Wirtschaftsschutz 2026: https://www.bitkom.org/sites/main/files/2026-09/bitkom-studienbericht-wirtschaftsschutz-2026.pdf
PwC: Cyberresilienz im Mittelstand 2026: https://www.pwc.de/de/mittelstand/cyberresilienz-im-mittelstand.html
Hessen3C: Regionale Vorfälle und Erfahrungen: https://hessen3c.de/unsere-leistungen/unterstuetzung-bei-cyberangriffen
BSI: Lagebericht zur IT-Sicherheit: https://www.bsi.bund.de/DE/Home/home_node.html
BSI und Bundesregierung, NIS2 seit Dezember 2025: https://www.bsig-gesetz.de